|
|
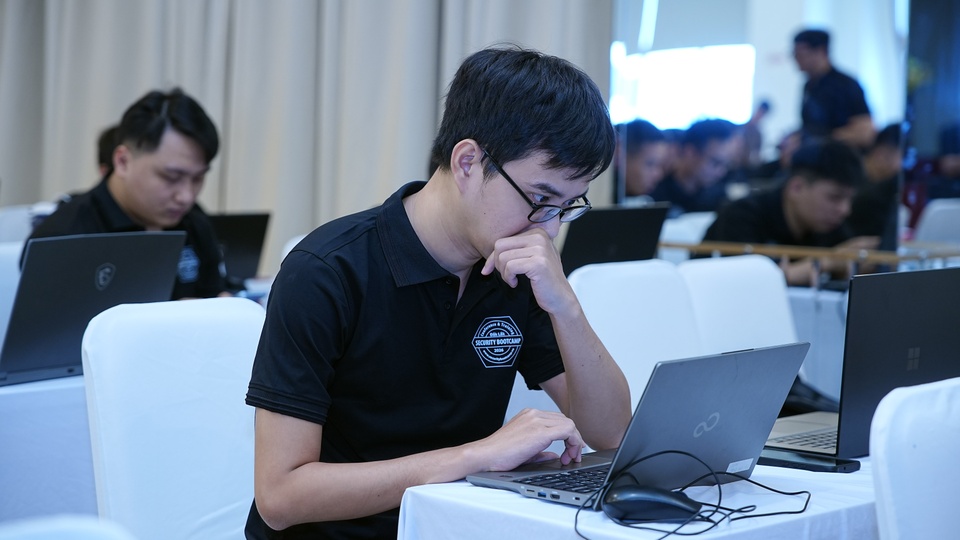
AI đang trở thành công cụ mới trong phòng thủ an ninh mạng, nhưng cũng mở ra những rủi ro chưa từng có. Ảnh minh họa: Quang Nam. |
Tại hội thảo CYSEEX 2026 diễn ra ngày 21/10 ở Hà Nội, Liên minh An toàn thông tin CYSEEX công bố kết quả ứng dụng AI trong hoạt động bảo mật tại các doanh nghiệp thành viên.
Theo đó, liên minh đã triển khai 18 tác nhân AI (AI Agent) trong 3 nhóm công việc gồm phòng thủ hệ thống, mô phỏng tấn công và kiểm tra bảo mật phần mềm. Đây là những hệ thống có thể tự thực hiện nhiều bước công việc theo nhiệm vụ được giao, từ phân tích cảnh báo đến tìm kiếm dấu hiệu tấn công.
Kết quả bước đầu cho thấy AI giúp giảm 65-75% thời gian xử lý cảnh báo thủ công, hỗ trợ phát hiện hơn 120 lỗ hổng. Theo CYSEEX, khả năng phát hiện và ứng phó với các hình thức tấn công mới cũng được cải thiện từ 50% lên 90%.
Bên cạnh ứng dụng AI, trong 9 tháng đầu năm, liên minh đã tổ chức 7 đợt diễn tập trên 14 hệ thống thông tin, phát hiện hơn 300 lỗ hổng bảo mật. Hoạt động này giúp doanh nghiệp tìm ra điểm yếu và hoàn thiện quy trình ứng phó trước những tình huống tấn công thực tế.
Theo các chuyên gia tại hội thảo, AI đang giúp tự động hóa nhiều công việc vốn phụ thuộc vào nhân sự bảo mật, như phân tích cảnh báo, kiểm tra mã nguồn và phát hiện hoạt động bất thường.
Khi hệ thống xuất hiện dấu hiệu truy cập đáng ngờ, AI có thể hỗ trợ phân tích dữ liệu, đánh giá nguy cơ và đề xuất phương án xử lý. Nhờ đó, chuyên gia có thêm thời gian tập trung vào các sự cố phức tạp.
Tuy nhiên, công nghệ tương tự cũng có thể bị tin tặc lợi dụng để tìm kiếm lỗ hổng và đẩy nhanh quá trình tấn công.
“Khi một hệ thống AI có thể giúp tìm lỗi nhanh hơn, người phòng thủ phải phát hiện và vá lỗi nhanh hơn nữa”, ông Nguyễn Xuân Hoàng, Chủ tịch Liên minh An toàn thông tin CYSEEX, nhận định.
Theo ông, vấn đề không chỉ nằm ở khả năng của AI mà còn ở cách doanh nghiệp tổ chức phòng thủ, kiểm soát quyền truy cập và phối hợp ứng phó khi xảy ra sự cố.
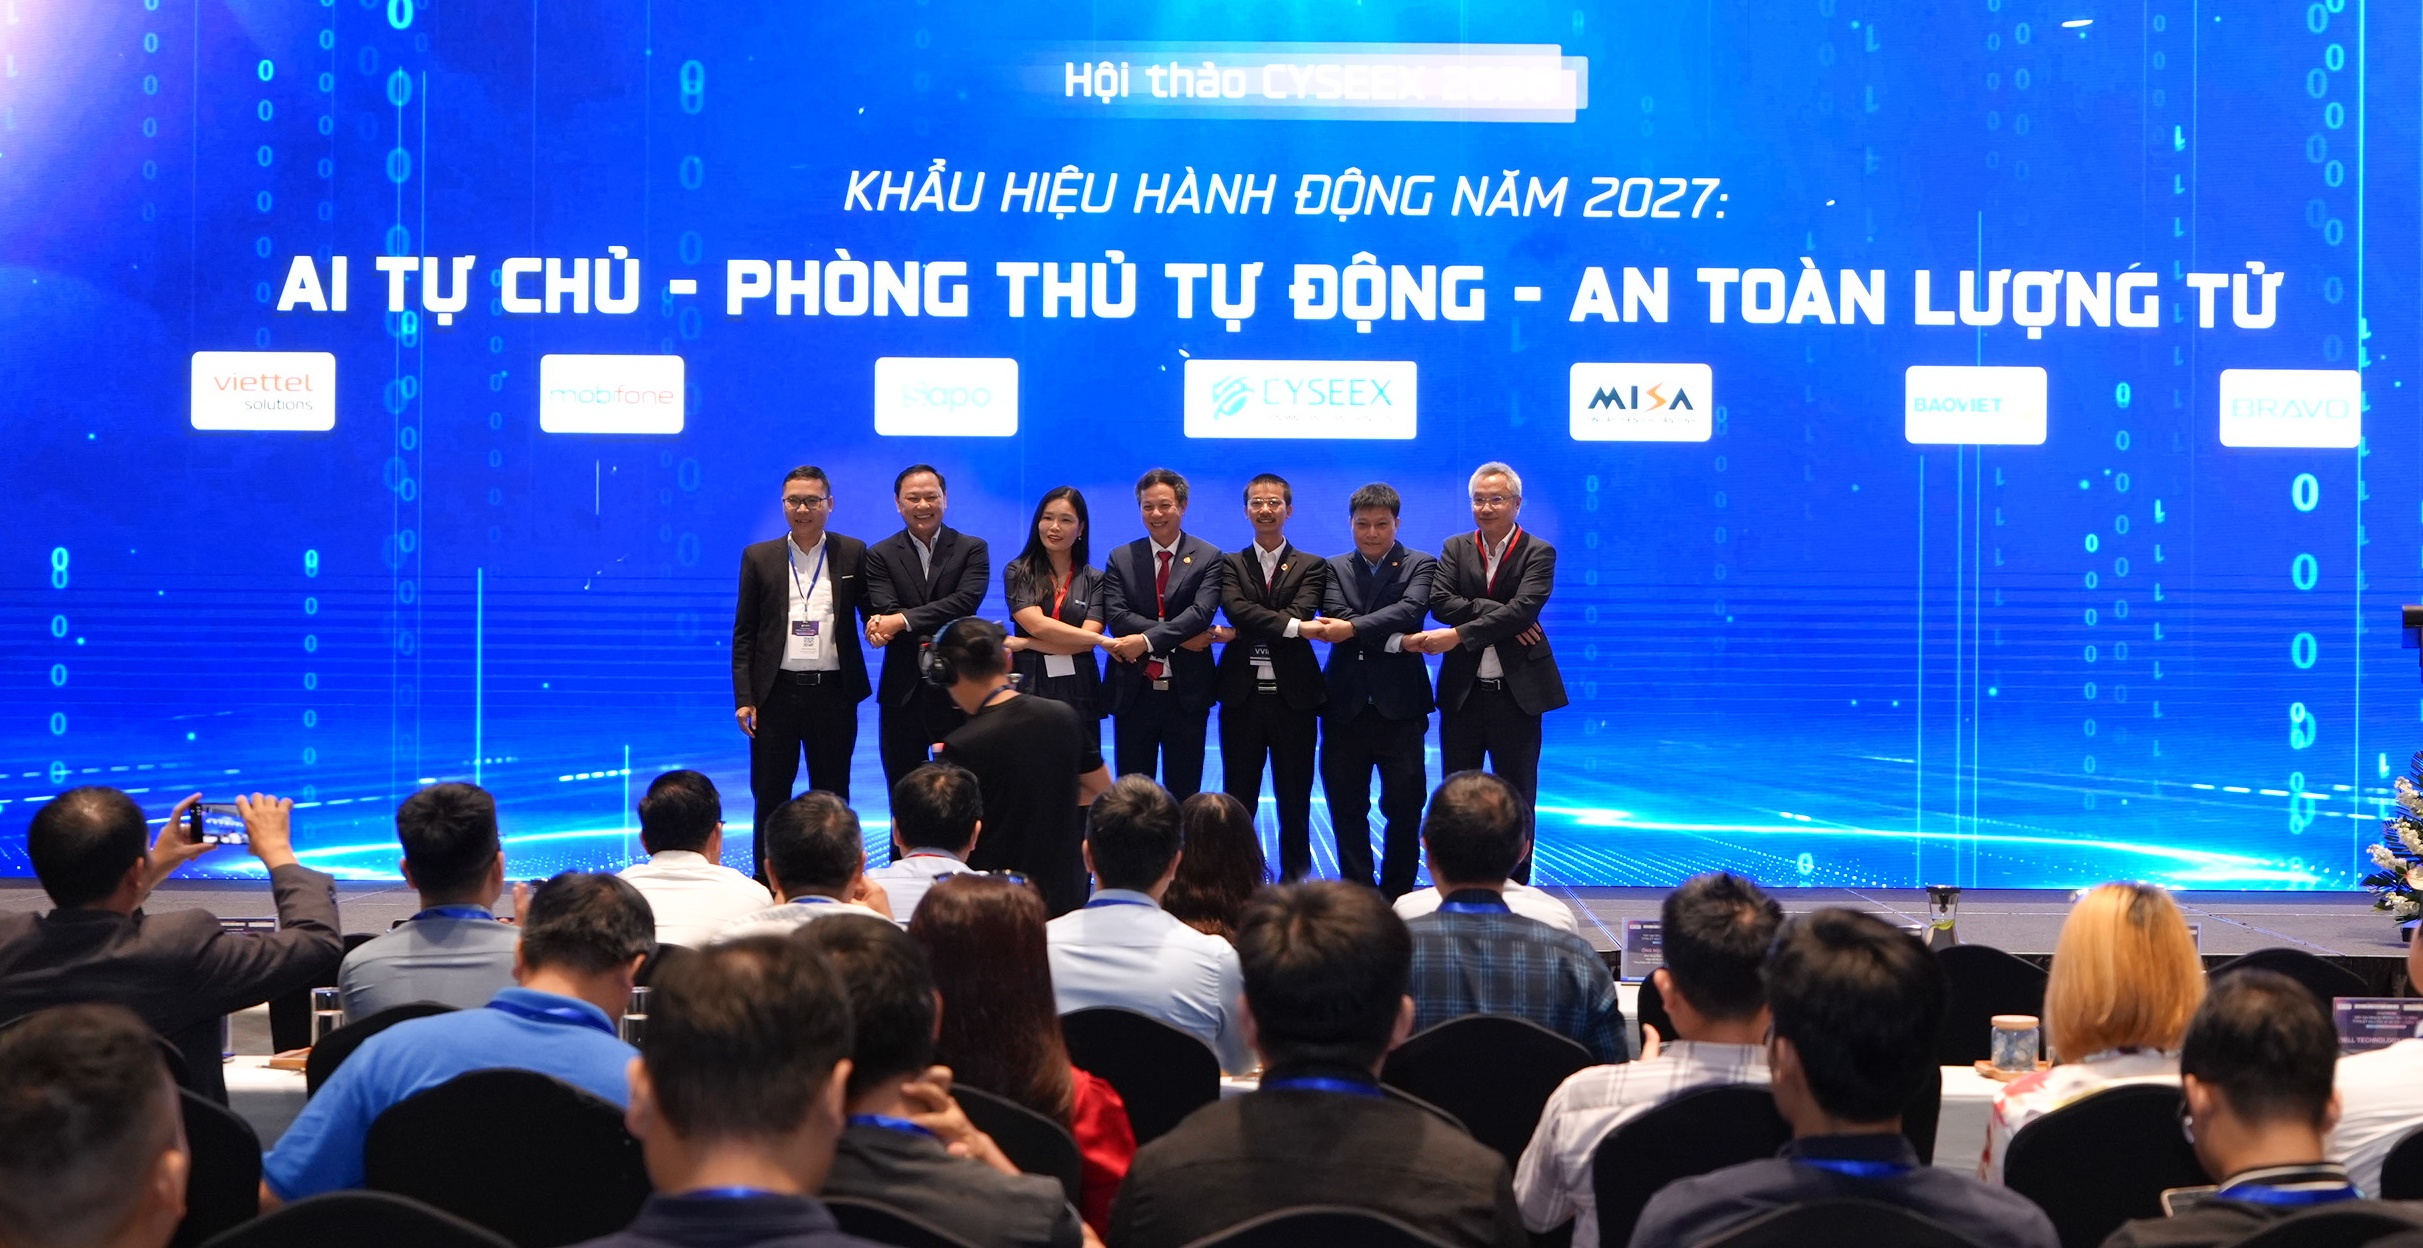 |
| Liên minh CYSEEX công bố định hướng hoạt động năm 2027 với ba trọng tâm gồm AI tự chủ, phòng thủ chủ động và an toàn lượng tử. Ảnh: BTC. |
Các chuyên gia cũng lưu ý việc tự động hóa phải đi kèm cơ chế giám sát. Những thao tác có nguy cơ ảnh hưởng đến hoạt động của doanh nghiệp vẫn cần được con người xem xét và phê duyệt, thay vì giao hoàn toàn cho AI.
Bên cạnh AI, hội thảo còn đề cập đến nguy cơ một số công nghệ mã hóa hiện nay có thể không còn an toàn khi máy tính lượng tử đạt đủ năng lực trong tương lai.
Đáng chú ý, tin tặc có thể thu thập dữ liệu đã mã hóa ngay từ hiện tại, lưu trữ và chờ đến khi công nghệ đủ mạnh để giải mã. Hình thức này được gọi là “thu thập trước, giải mã sau”, đặc biệt đáng lo ngại với dữ liệu cá nhân, tài chính và bí mật kinh doanh cần được bảo vệ lâu dài.
Trước nguy cơ trên, các chuyên gia khuyến nghị doanh nghiệp chuẩn bị chuyển sang mật mã hậu lượng tử. Đây là những phương pháp mã hóa được thiết kế để chống lại các cuộc tấn công sử dụng máy tính lượng tử.
Theo chuyên gia an ninh mạng Vũ Ngọc Sơn, doanh nghiệp cần bắt đầu bằng việc rà soát các công nghệ mã hóa đang sử dụng, xác định hệ thống quan trọng và xây dựng lộ trình thử nghiệm giải pháp mới.
Quá trình chuyển đổi có thể kéo dài nhiều năm do liên quan đến hạ tầng, ứng dụng và nhà cung cấp công nghệ. Vì vậy, những doanh nghiệp quản lý dữ liệu nhạy cảm cần chuẩn bị từ sớm.
Trước 2 thách thức này, CYSEEX công bố định hướng hoạt động năm 2027 với ba trọng tâm gồm AI tự chủ, phòng thủ chủ động và an toàn lượng tử. Liên minh dự kiến tiếp tục ứng dụng AI có kiểm soát, duy trì diễn tập an ninh mạng và thử nghiệm các giải pháp mật mã hậu lượng tử.
Nhóm người săn lùng loại mã độc nguy hiểm nhất thế giới công nghệ
Trong quyển sách mới, Renee Dudley và Daniel Golden đưa độc giả đến gần hơn với cuộc chiến thầm lặng của những chuyên gia công nghệ toàn cầu, chống lại kẻ đứng sau ransomware.