|
|
Mã độc tống tiền vẫn âm thầm nhắm đến các lĩnh vực quan trọng. Ảnh minh họa: Bloomberg. |
Dữ liệu từ nền tảng tình báo an ninh mạng Cyble cho thấy có 1.078 cuộc tấn công mã độc tống tiền (ransomware) được ghi nhận công khai vào tháng 8. Những cuộc tấn công nhắm vào 1.034 nạn nhân, bao gồm nhiều tổ chức trên toàn cầu.
Tại khu vực châu Á - Thái Bình Dương, Ấn Độ là quốc gia bị nhắm đến nhiều nhất với 24 nạn nhân, trong khi Mỹ dẫn đầu thế giới với 488 nạn nhân. Đáng chú ý khi số cuộc tấn công trong tháng 8 tăng 25% so với tháng 7, và 101% so với tháng 6.
Nhìn chung, giai đoạn hạ nhiệt nửa đầu năm chỉ mang tính tạm thời. Các chuyên gia nhận định điều này đang phản ánh xu hướng mới.
“Các băng nhóm tấn công mạng đang tái cấu trúc, số lượng nạn nhân tăng vọt trong tháng 8 là kết quả của quá trình đó”, ông Daksh Nakra, quản lý cấp cao mảng Nghiên cứu và Tình báo tại Cyble, nhận định.
Dùng AI để hỗ trợ tấn công
Báo cáo từ Cyble ghi nhận sự tập trung lớn, khi 5 nhóm tội phạm mạng đứng đầu chiếm 36% tổng số vụ tấn công trên toàn cầu, tổng cộng 386 nạn nhân. Số còn lại thuộc về 83 nhóm tin tặc khác.
Qilin là nhóm tội phạm dẫn đầu khi tấn công 147 tổ chức, chiếm khoảng 14% hoạt động trong tháng. Xếp thứ 2 là The Gentlemen với 111 nạn nhân. Những vị trí tiếp theo lần lượt thuộc về INC Ransom và CLOP (43 nạn nhân mỗi nhóm) và Dire Wolf (42 nạn nhân).
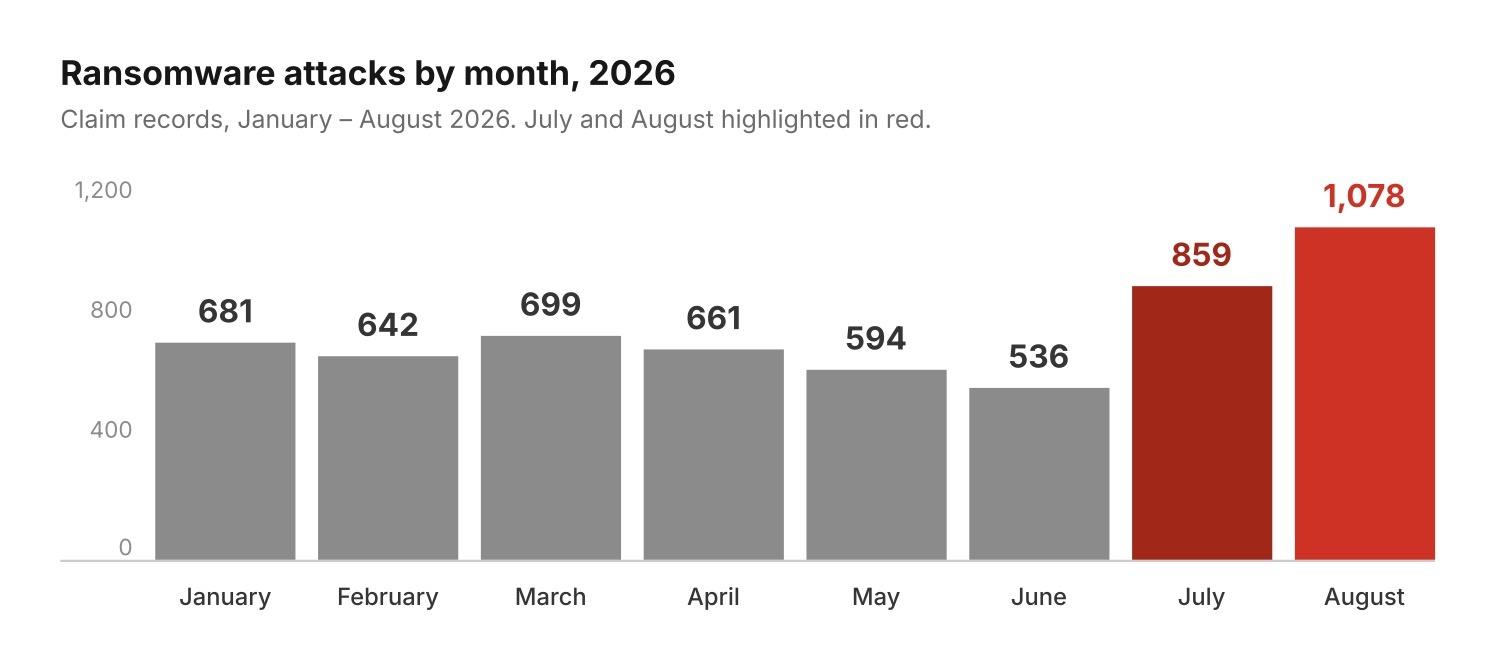 |
| Số vụ tấn công ransomware được ghi nhận tăng mạnh trong tháng 8. Ảnh: CRIL. |
Kẻ tấn công tập trung vào các khu vực phát triển. Châu Mỹ chịu ảnh hưởng nặng nhất với 603 nạn nhân, chiếm 56% toàn cầu. Mỹ đứng đầu với 488 nạn nhân, gấp gần 10 lần các nước xếp sau như Đức và Italy (50 nạn nhân mỗi nước), Vương quốc Anh (40 nạn nhân), Canada (34 nạn nhân) và Pháp (27 nạn nhân).
Lĩnh vực sản xuất và dịch vụ chuyên nghiệp chịu thiệt hại lớn nhất với 150 nạn nhân mỗi ngành, theo sau là công nghệ thông tin (128 nạn nhân), y tế (102 nạn nhân), xây dựng (77 nạn nhân) và tài chính (66 nạn nhân).
Các lĩnh vực này bị nhắm mục tiêu do sự gián đoạn gây thiệt hại lớn, dữ liệu đủ nhạy cảm để đe dọa tống tiền hoặc bị công khai.
Chuyên gia nhận định các băng nhóm đang đẩy nhanh tốc độ tấn công nhờ AI. Ví dụ, một thành viên liên kết của nhóm The Gentlemen đã sử dụng tác nhân AI lập trình thương mại để xâm nhập ít nhất 6 tổ chức. Những công cụ này tự động chạy lệnh, phân loại dữ liệu theo độ quan trọng, phát hiện máy chủ hoạt động để rút ngắn thời gian tấn công.
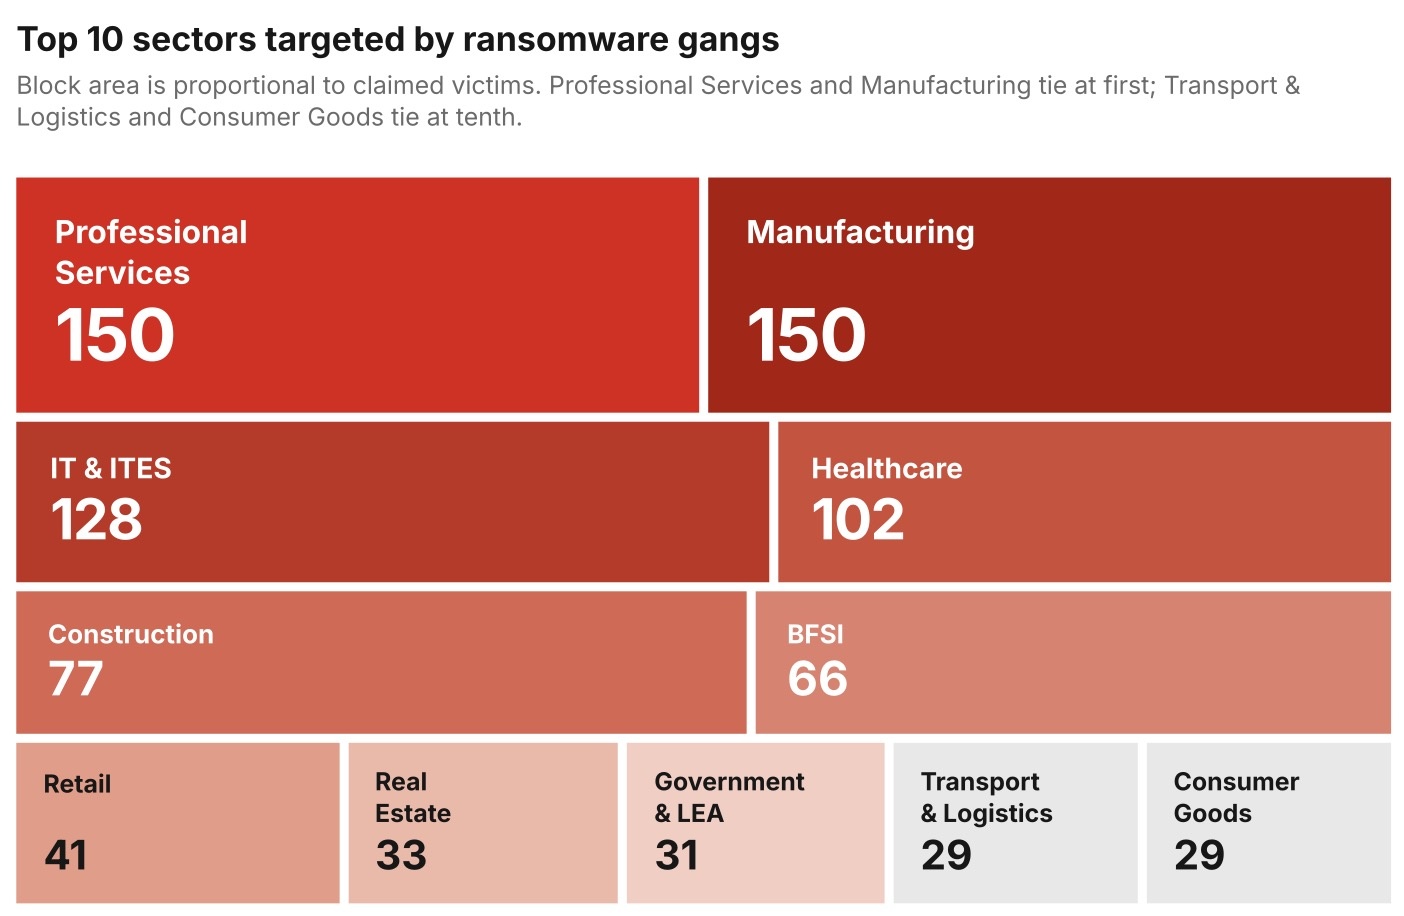 |
10 lĩnh vực bị tấn công ransomware nhiều nhất trong tháng 8. Ảnh: CIRL. |
Một số nhóm tin tặc liên kết với Aurora, Storm hay Settra dùng tác nhân AI để tự động hóa quy trình hoạt động, bao gồm chatbot để đàm phán tiền chuộc và tóm tắt tài liệu đánh cắp. Ngoài ra, nhóm INC Ransom và Everest còn bị phát hiện dùng AI phân tích dữ liệu.
Hình thức trích xuất dữ liệu và tống tiền cũng dần thay thế phương pháp mã hóa truyền thống. Trong đó, loạt chiến dịch liên kết với nhóm CLOP không mã hóa máy chủ mà chỉ đánh cắp dữ liệu từ hơn 40 nạn nhân, gồm bản vẽ và dữ liệu mật trong chuỗi cung ứng.
Biện pháp bảo vệ
Trong tháng 8, châu Á - Thái Bình Dương ghi nhận 143 nạn nhân của tấn công ransomware, chiếm 13% toàn cầu. Đây là khu vực hiếm hoi mà Qilin đứng thứ 2 về số nạn nhân, trong khi The Gentlemen đứng đầu.
Báo cáo từ Cyble ghi nhận sự trỗi dậy của các băng nhóm ransomware châu Á. Krybit ghi nhận 13 nạn nhân tại châu Á - Thái Bình Dương trong tháng 8, xếp thứ 3 khu vực. Nhóm này cũng có 6 nạn nhân ở châu Phi và Trung Đông, song vẫn vắng mặt trong top 5 toàn cầu. Gunra cũng tận dụng một lỗ hổng bảo mật mới để khai thác dễ dàng hơn.
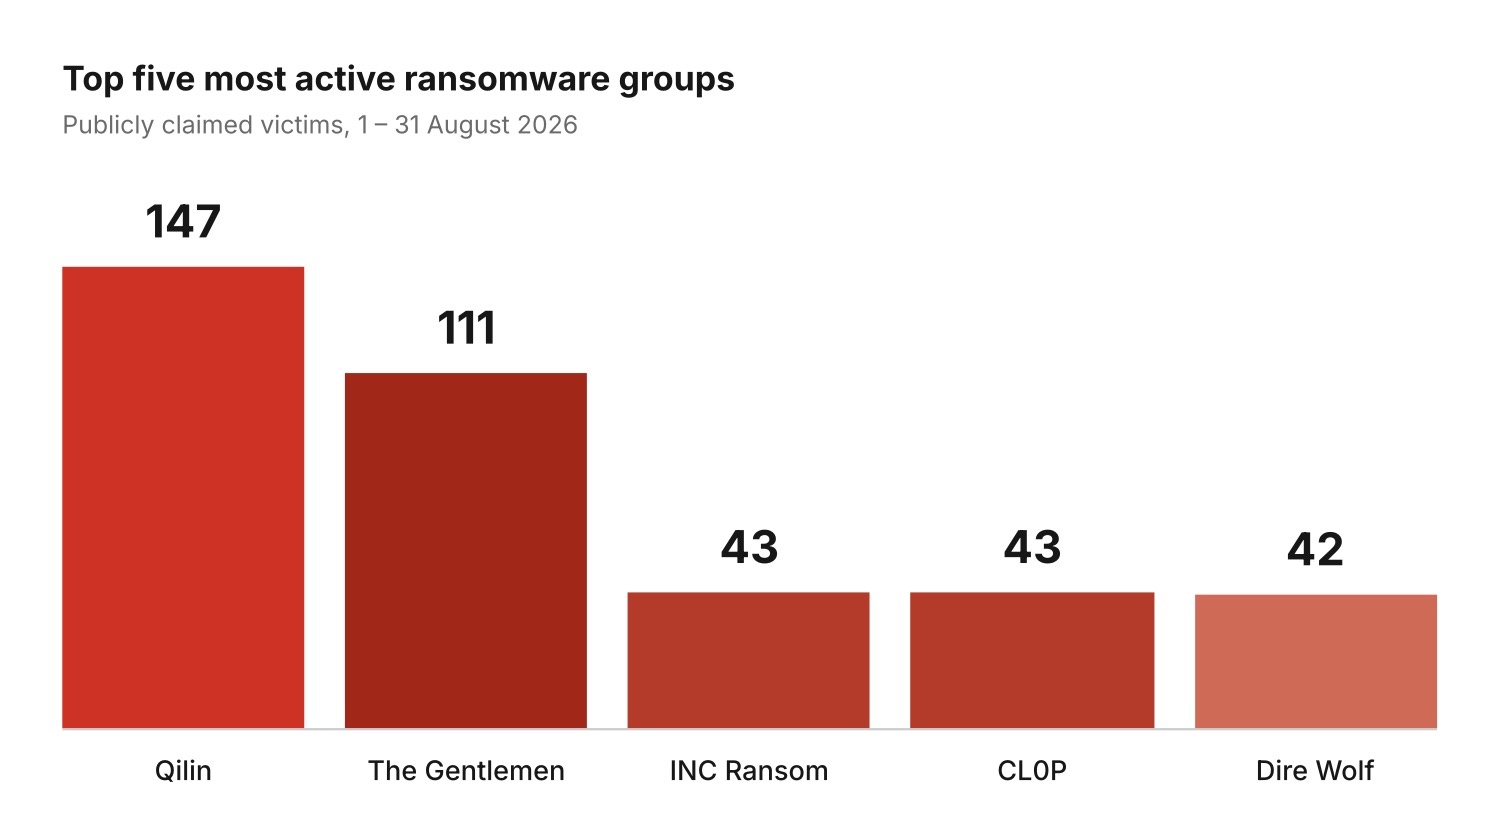 |
| Các băng nhóm ransomware dẫn đầu về số nạn nhân. Ảnh: CIRL. |
"Những băng nhóm hoạt động mạnh nhất trong khu vực này thường ít được biết đến trên phạm vi toàn cầu", ông Nakra nhận định.
Trước đợt bùng phát ransomware, Cyble khuyến nghị tổ chức tập trung tăng cường các biện pháp kiểm soát hiện có thay vì tiếp tục triển khai thêm giải pháp mới.
Một số giải pháp gồm ưu tiên vá lỗ hổng trên thiết bị kết nối Internet theo mức độ rủi ro, áp dụng xác thực nhiều yếu tố, duy trì sao lưu, lưu trữ ngoại tuyến, kiểm tra khả năng phục hồi dữ liệu định kỳ, đồng thời giám sát nguy cơ lộ dữ liệu trên các thị trường mua bán.
Nhóm người săn lùng loại mã độc nguy hiểm nhất thế giới công nghệ
Trong quyển sách mới, Renee Dudley và Daniel Golden đưa độc giả đến gần hơn với cuộc chiến thầm lặng của những chuyên gia công nghệ toàn cầu, chống lại kẻ đứng sau ransomware.