|
|
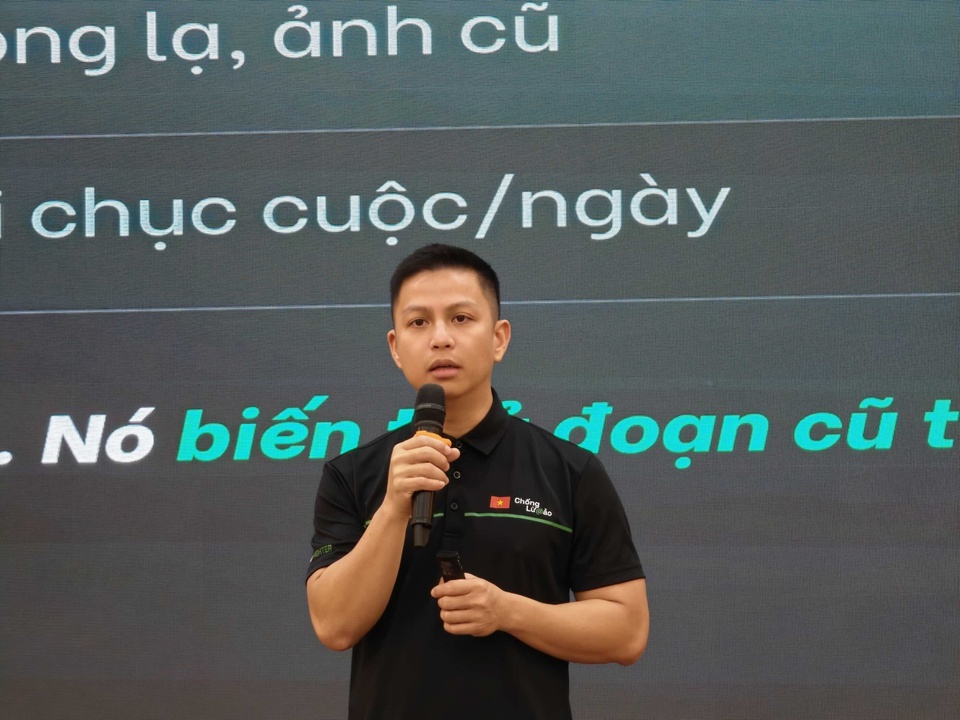
Ông Hiếu PC chia sẻ về thách thức bảo mật cho doanh nghiệp khi AI phát triển. |
Tại hội thảo “An toàn thông tin trong kỷ nguyên AI” do Viện Quản trị & Công nghệ FSB (Trường Đại học FPT) tổ chức ngày 11/10, chuyên gia Ngô Minh Hiếu (Hiếu PC) cho rằng cách quản trị bảo mật quen thuộc của nhiều doanh nghiệp đang không còn đủ. AI giúp người làm việc nhanh hơn, và cũng giúp kẻ tấn công nhanh hơn.
Theo số liệu của Bộ Công an và Hiệp hội An ninh mạng quốc gia, riêng năm 2024, Việt Nam ghi nhận hơn 6.000 vụ lừa đảo trực tuyến, thiệt hại trên 12.000 tỷ đồng. Trong giai đoạn 2020-2025, cả nước có hơn 24.000 vụ, thiệt hại lên tới 40.000 tỷ đồng. Riêng năm 2024, toàn khu vực ASEAN thiệt hại hơn 23 tỷ USD.
“Tội phạm mạng đã doanh nghiệp hóa mô hình lừa đảo của họ. Các trung tâm lừa đảo hoạt động không khác gì một công ty: Có phòng marketing, phòng kỹ thuật, phòng sale đi gọi điện nhắn tin, phòng kế toán chuyên rửa tiền và phòng viết kịch bản riêng”, ông Hiếu nói.
AI giúp bộ máy này mạnh hơn, nhờ các công cụ như dịch thời gian thực, viết chính tả không còn lỗi, trong khi hệ thống tự động cũng có thể quét nạn nhân tiềm tàng dễ hơn.
Với nhà quản trị, mối đe dọa giờ không chỉ là một đường link độc hại. Ông Hiếu nhắc lại vụ một công ty ở Hong Kong mất 25 triệu USD năm 2024. Giám đốc tài chính của công ty tham gia một cuộc họp trực tuyến mà mọi “đồng nghiệp” trong đó đều là sản phẩm deepfake. Theo ông, phần mềm deepfake gọi video theo thời gian thực hiện chỉ có giá khoảng 35 USD/tháng, và chỉ cần một tấm ảnh công khai là đủ để dựng hình.
Mối nguy thứ hai đến từ bên trong. Nhân viên đưa tài liệu nội bộ, hợp đồng hay số liệu tài chính lên các công cụ AI công cộng để tóm tắt hoặc phân tích. “Bấm Enter một cái là không có nút nào để xóa”, ông Hiếu cảnh báo. Khi nền tảng AI có lỗ hổng, như lỗ hổng EchoLeak từng được phát hiện trên Microsoft 365 Copilot, dữ liệu mật của doanh nghiệp có thể bị lộ mà người dùng không hề biết.
Rủi ro thứ ba là các tác tử AI (AI agent) được giao quyền tự gửi email, duyệt code hay can thiệp vào hệ thống. Chỉ một câu lệnh độc hại được cài vào dữ liệu đầu vào cũng có thể khiến AI xóa dữ liệu hoặc làm hỏng hệ thống. “Hãy xem AI như một nhân sự, phải có rào cản kiểm soát, tránh việc AI bảo: ‘Cho tôi xin lỗi, tôi lỡ xóa nhầm dữ liệu rồi’”, ông nhận xét.
Ngoài ra, camera giám sát, router, máy chấm công hay màn hình họp còn để mật khẩu mặc định có thể bị chiếm quyền. Từ đó, chúng trở thành bàn đạp để phát tán mã độc tống tiền vào mạng nội bộ hoặc bị kéo vào mạng botnet.
Từ những phân tích trên, chuyên gia Ngô Minh Hiếu đề xuất mô hình bảo mật 4 lớp. “Trước đây bảo mật có ba yếu tố: con người, quy trình và công nghệ. Bây giờ có AI thì chúng ta cần thêm lớp thứ tư là quản trị AI”, ông nói.
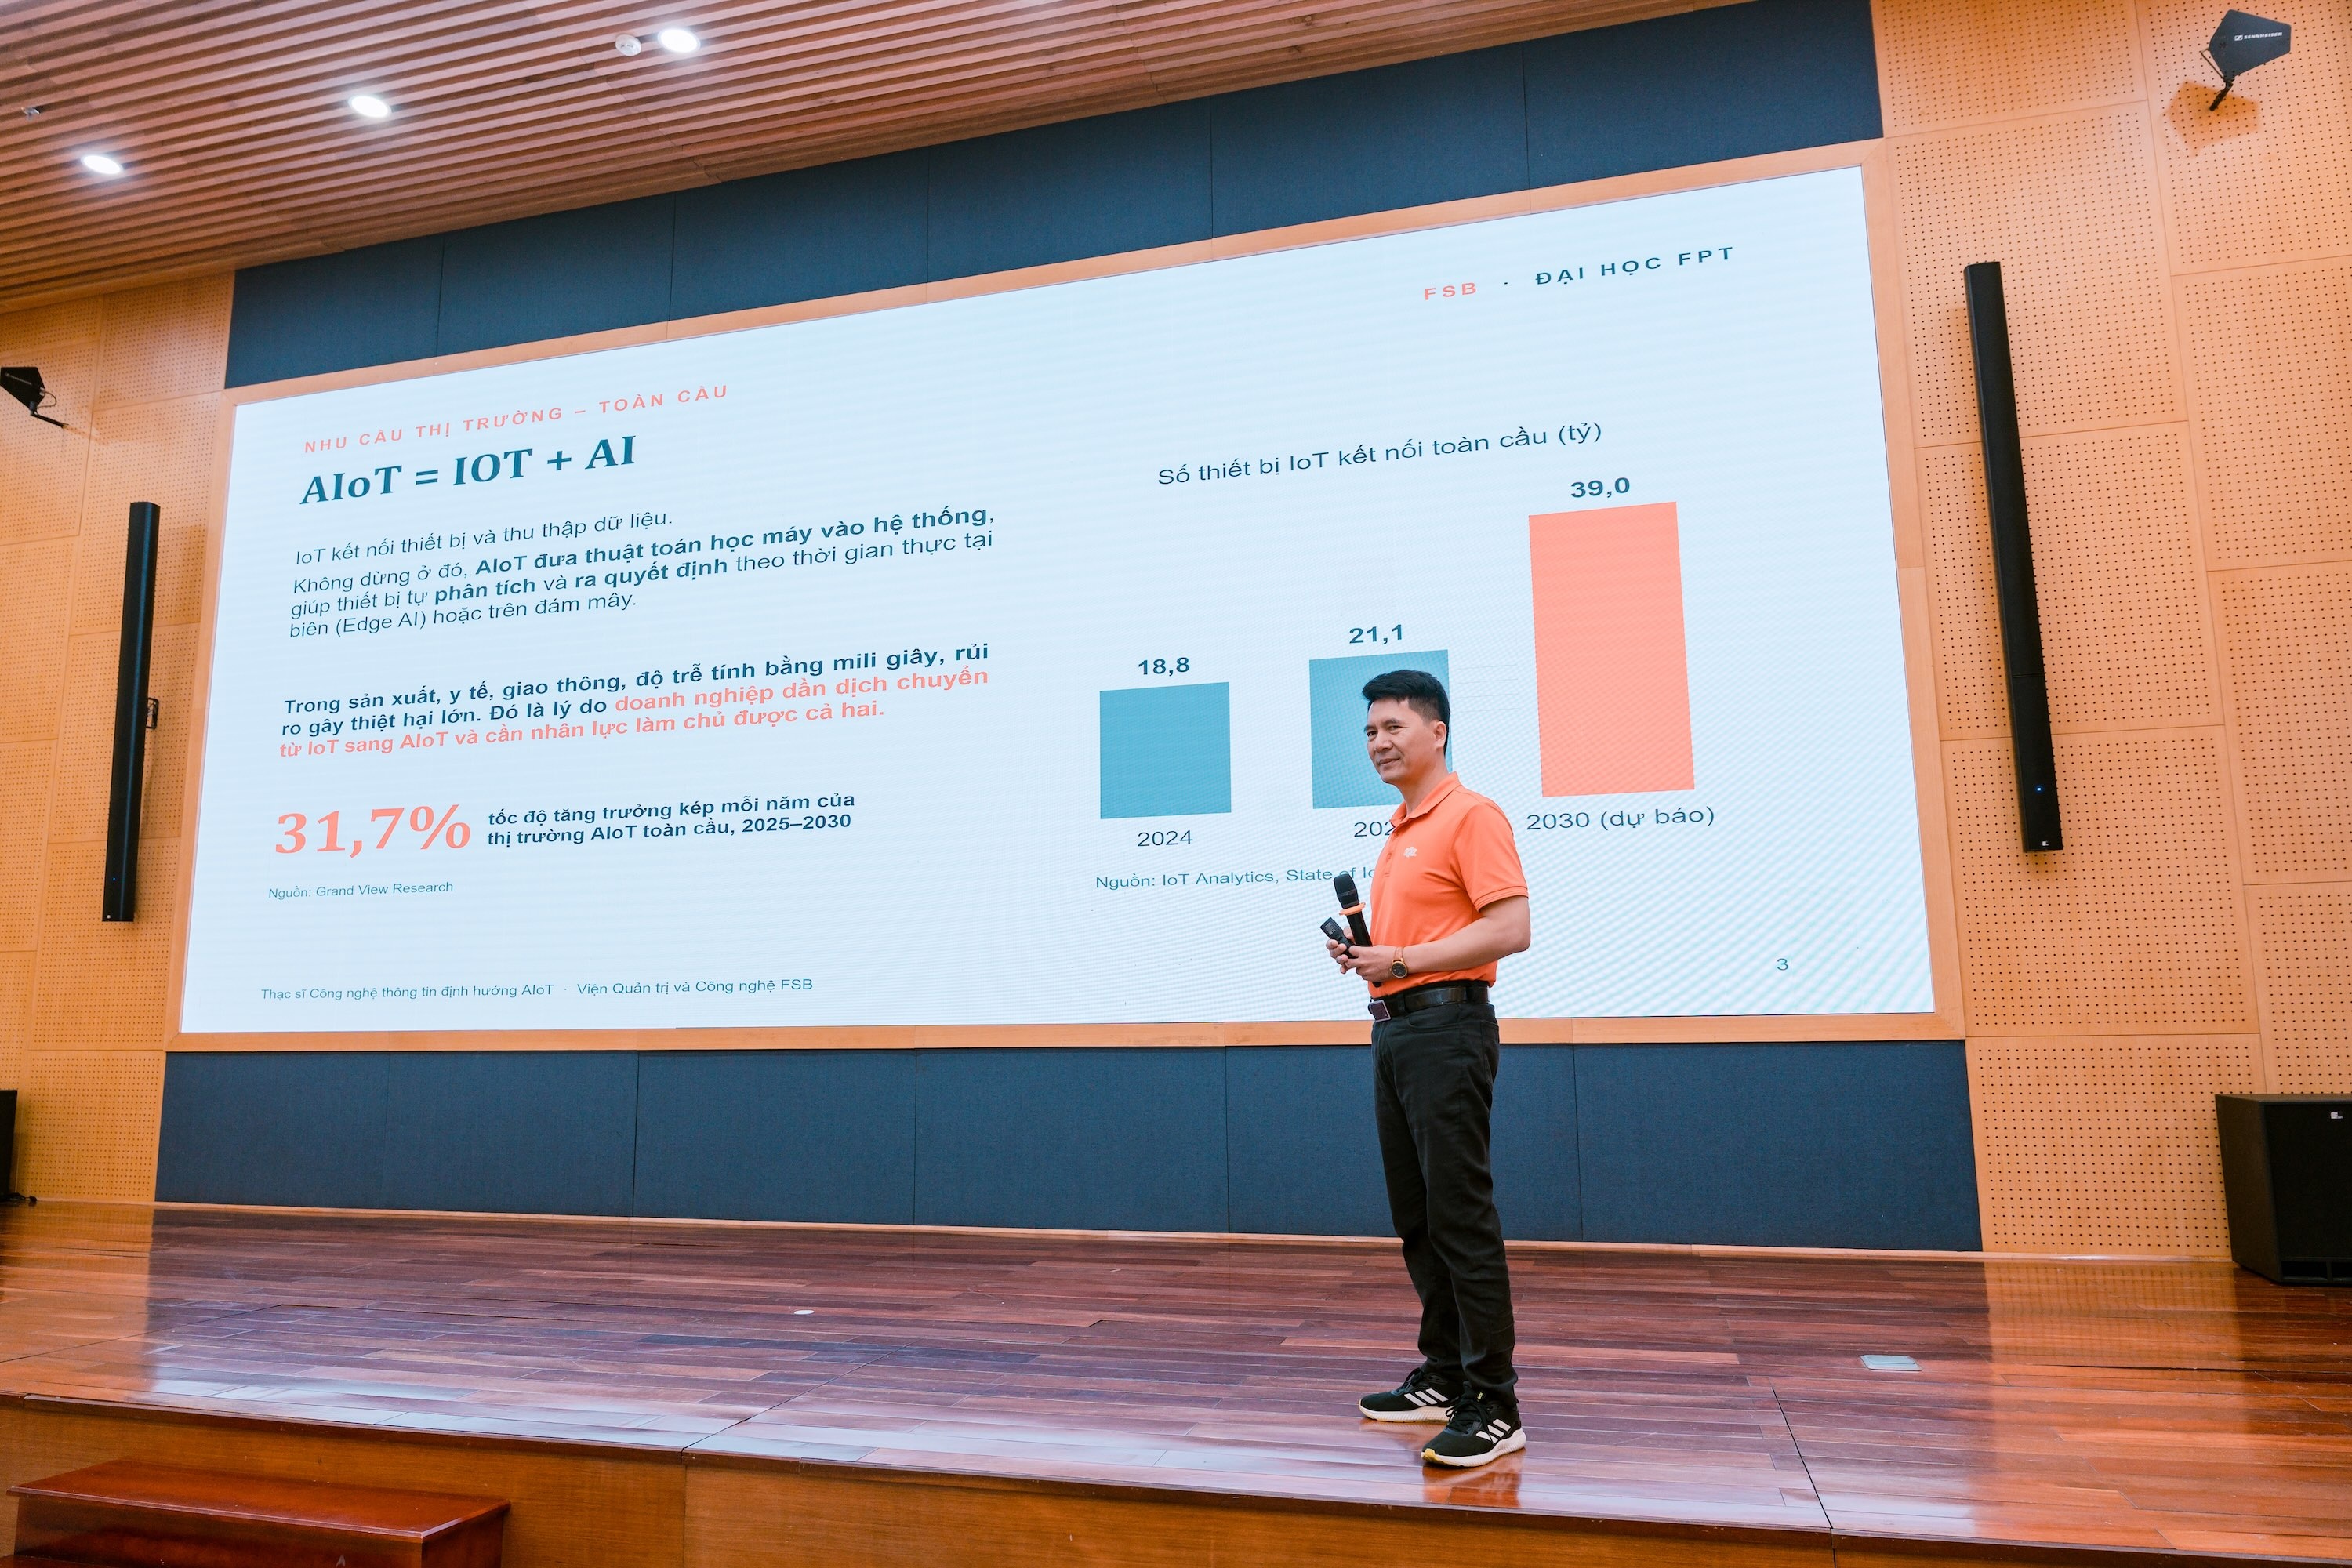 |
| Đại diện FSB chia sẻ về chương trình đào tạo AI. |
Với con người, doanh nghiệp cần diễn tập chống lừa đảo định kỳ, nhất là cho kế toán, quản trị hệ thống và ban lãnh đạo. Doanh nghiệp cũng cần xây dựng văn hóa “không đổ lỗi” để nhân viên dám báo cáo sự cố ngay, vì theo ông, báo cáo sớm 10 phút có thể cứu cả một hệ thống. Về quy trình, mọi lệnh chuyển tiền phải được xác minh qua một kênh độc lập và có hai người phê duyệt khi vượt ngưỡng. Về công nghệ, doanh nghiệp cần bắt buộc xác thực đa yếu tố và quản lý chặt thiết bị IoT, giờ đây đã trở thành AIoT.
Lớp quản trị AI gồm danh sách công cụ AI được phép dùng và quy định rõ những loại dữ liệu bị cấm đưa lên AI công cộng. Mọi kết quả do AI tạo ra phải được con người kiểm chứng. Các thao tác không thể hoàn tác phải có người trực tiếp phê duyệt.
Theo ông Hiếu, mỗi tầng của một hệ thống AIoT, từ cảm nhận, kết nối, suy nghĩ, hành động đến học hỏi, đều có thể trở thành điểm yếu về an ninh. Vì vậy, doanh nghiệp cần những kỹ sư nắm được kiến trúc tổng thể, thay vì chỉ giỏi một mảng kỹ thuật riêng lẻ. Trong khi đó, Việt Nam ước tính thiếu khoảng 70.000 nhân sự công nghệ vào năm 2025.
Trước nhu cầu này, FSB ra mắt chương trình Thạc sĩ Công nghệ thông tin định hướng Trí tuệ nhân tạo vạn vật (MIT-AIoT). Chương trình dạy người học tiếp cận hệ thống AIoT như một thể thống nhất, từ thiết bị, cảm biến, dữ liệu đến thuật toán AI. Yêu cầu về an toàn thông tin và bảo mật dữ liệu được đưa vào ngay từ khâu thiết kế.
Chương trình gồm 60 tín chỉ, kéo dài khoảng 18 tháng. Học viên học qua các dự án thực tế trong hệ sinh thái doanh nghiệp FPT. Khóa đầu tiên dự kiến khai giảng vào tháng 11.