|
|
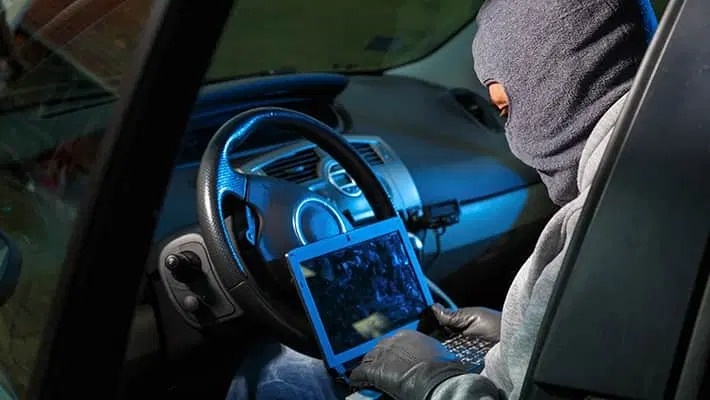
Ảnh: Kasperksy |
Theo Motor1, ôtô hiện đại đang sở hữu khả năng kết nối khá mạnh mẽ. Người dùng có thể đồng bộ xe với smartphone, mở khóa không cần chìa, nhận các bản cập nhật phần mềm trực tuyến hay thậm chí yêu cầu xe tự di chuyển vào chỗ đỗ.
Những công nghệ này hữu ích, mặt khác đặt ra một vấn đề đáng lo ngại, rằng liệu sẽ có ai có thể khai thác các hệ thống kỹ thuật số này để đánh cắp xe, truy cập thông tin cá nhân hoặc can thiệp vào cách xe vận hành hay không?
Các nhà nghiên cứu đã chứng minh rằng một số dòng xe nhất định có thể dễ bị “tấn công” bởi hacker. Tuy nhiên, điều này không đồng nghĩa hacker có thể chiếm quyền kiểm soát bất kỳ chiếc xe nào chỉ với thao tác đơn giản. Các rủi ro phụ thuộc vào từng dòng xe, phần mềm và các biện pháp bảo mật hiện có.
Rủi ro ôtô bị hack
Các dòng xe hiện đại sử dụng mạng lưới các ECU để “quản lý” từ động cơ, hộp số cho đến phanh, túi khí và hệ thống thông tin giải trí. Từng ECU trong mạng lưới này giao tiếp với nhau, cho phép các bộ phận khác nhau của xe hoạt động một cách đồng bộ.
Theo Motor1, khả năng kết nối Bluetooth, Wi-Fi, mạng di động, các ứng dụng smartkey và hệ thống mở khóa không chìa keyless-entry của xe có thể tạo ra các “cửa ngõ” tiềm năng cho hacker xâm nhập. Một lỗ hổng trong một tính năng kết nối bất kỳ, trong vài trường hợp, có thể tạo ra đường dẫn để hacker truy cập trái phép các hệ thống khác của xe.
 |
Các nhà sản xuất ôtô hiện sử dụng nhiều biện pháp bảo mật để hạn chế quyền truy cập và cô lập các chức năng quan trọng, nhưng những biện pháp bảo vệ đó sẽ thay đổi tùy theo hãng xe, dòng xe và năm sản xuất. Giống như smartphone và máy tính, bất kỳ dòng xe nào cũng có thể chứa các lỗi phần mềm cần được xác định và khắc phục.
Ôtô thực sự có thể bị hack
Hack ôtô không còn là câu chuyện viễn tưởng. Hồi năm 2015, hai nhà nghiên cứu bảo mật mạng Charlie Miller và Chris Valasek đã hợp tác với trang tin Wired trong một thực nghiệm. Bằng cách khai thác lỗ hổng liên quan đến hệ thống giải trí kết nối của xe, nhóm nghiên cứu muốn chứng minh rằng họ có thể can thiệp từ xa vào một số chức năng nhất định trên Jeep Cherokee.
Trong buổi thử nghiệm có kiểm soát nói trên, nhóm nghiên cứu đã chiếm quyền điều khiển một vài tính năng bao gồm hệ thống điều hòa không khí và đài radio. Thậm chí, một vài chức năng vận hành quan trọng hơn cũng có thể bị ảnh hưởng trong các điều kiện cụ thể.
Nghiên cứu của Charlie Miller và Chris Valasek đã thu hút sự quan tâm rộng rãi, góp phần dẫn đến đợt triệu hồi liên quan đến khoảng 1,4 triệu xe.
 |
Theo Motor1, vụ việc nói trên là lời cảnh báo gửi đến toàn ngành công nghiệp ôtô. Thực nghiệm của Charlie Miller và Chris Valasek cho thấy một lỗ hổng trong hệ thống vốn được thiết kế cho việc kết nối và giải trí lại có thể gây ra những hậu quả lớn hơn nhiều.
Tuy nhiên, thực nghiệm trên không đồng nghĩa tất cả xe của Jeep hay tất cả ôtô hiện đại đều có thể bị hacker tấn công theo cùng một cách. Các đợt tấn công của hacker sẽ còn phụ thuộc vào lỗ hổng cụ thể mà nhà sản xuất có thể xử lý.
Hacker "tấn công" xe bằng cách nào?
Có nhiều phương thức mà hacker có thể sử dụng để can thiệp trái phép, với mục đích đánh cắp xe, đánh cắp dữ liệu cá nhân hoặc khai thác điểm yếu trong các hệ thống điện tử. Không phải phương thức nào cũng cấp quyền truy cập vào hệ thống điều khiển vận hành của xe.
Chẳng hạn, hacker có thể tận dụng hệ thống keyless-entry để đánh cắp xe. Một số dòng xe nhất định có thể dễ bị tấn công bởi kỹ thuật chuyển tiếp tín hiệu signal-relay, đánh lừa xe rằng có một chìa khóa thông minh tương thích đang ở gần, từ đó cho phép hacker truy cập hoặc khởi động xe trái phép.
Việc người dùng đặt một mật khẩu “yếu” sẽ dẫn đến rủi ro tài khoản bị xâm nhập. Đồng thời, dịch vụ trực tuyến của nhà sản xuất bị lỗi cũng có thể làm lộ các tính năng từ xa hoặc thông tin cá nhân của người dùng.
 |
Các lỗi xuất hiện trong hệ thống giải trí có kết nối hoặc các giao diện không dây có thể trở thành điểm cho phép hacker xâm nhập vào hệ thống điện tử của phương tiện. Trong một số trường hợp, việc sử dụng cổng kết nối chẩn đoán của phương tiện cũng có thể tương tác với hệ thống điện tử của xe, tùy thuộc vào các biện pháp bảo vệ hiện có.
Sau cùng, các lỗ hổng trong phần mềm đôi khi có thể bị hacker khai thác cho đến khi nhà sản xuất phát hành bản sửa lỗi hoặc triển khai các biện pháp bảo vệ khác.
Các phương thức mà hacker có thể sử dụng nói trên sở hữu những đặc điểm khác nhau về điều kiện xảy ra và hậu quả. Nhìn chung, một phương thức hack hoạt động trên dòng xe này có thể sẽ không khả dụng trên dòng xe khác.
Hacker có thể chiếm quyền kiểm soát khi đang lái xe?
Theo Motor1, kịch bản này nghe có vẻ đáng sợ nhất. Các nhà nghiên cứu đã chỉ ra điều này hoàn toàn có thể xảy ra, dù chỉ trong một số điều kiện đặc biệt. Tuy nhiên, giới nghiên cứu cũng nhấn mạnh việc kiểm soát từ xa một chiếc xe đang vận hành không phải là thủ thuật đơn giản có thể thực hiện trên bất kỳ dòng xe nào.
Về cơ bản, hacker sẽ cần một lỗ hổng ảnh hưởng đến chính dòng xe cụ thể, bao gồm cách tiếp cận các hệ thống liên quan cũng như “lời giải” để để vượt qua các biện pháp bảo mật của xe. Ngay cả trong trường hợp đó, các chức năng có thể bị hacker chiếm quyền vẫn phụ thuộc vào kiến trúc phương tiện và bản chất lỗ hổng bảo mật.
 |
Các nhà sản xuất ôtô đang tập trung nhiều vào việc sử dụng giải pháp mạng phân tán, kiểm soát truy cập, phát triển phần mềm an toàn và các biện pháp phòng thủ khác, nhằm ngăn các hệ thống ít quan trọng có sự “giao tiếp” tự do với các thành phần quan trọng về mặt bảo mật. Các biện pháp này giúp giảm thiểu rủi ro, mặc dù không thể đảm bảo có thể “chặn” được tất cả lỗ hổng bảo mật.
Về phần chủ sở hữu ôtô, dường như nỗi lo bị trộm xe, tài khoản cá nhân bị xâm nhập hay trở thành nạn nhân của các trò lừa đảo nhắm vào thông tin cá nhân là những lo ngại thực tế hơn, thay vì một cuộc chiếm quyền kiểm soát từ xa mà hacker thực hiện với chiếc xe đang sử dụng.
Bảo vệ xe ra sao?
Theo Motor1, một vài biện pháp phòng ngừa cơ bản có thể giúp người dùng giảm thiểu các rủi ro bị hacker can thiệp, bao gồm cập nhật phần mềm và tuân thủ các đợt triệu hồi từ hãng.
Đặt một mật khẩu đủ “mạnh”, độc nhất cho bất kỳ tài khoản kết nối ôtô nào, đồng thời sử dụng tính năng xác thực nhiều yếu tố nếu có thể. Người dùng cũng cần rà soát lại xem những ai đang có quyền truy cập vào ứng dụng điều khiển ôtô, xóa đi những ai không quen thuộc hoặc không còn sử dụng.
 |
Nếu xe có hệ thống keyless-entry, người dùng nên tham khảo lại khuyến cáo từ nhà sản xuất về các rủi ro liên quan. Tùy vào từng hệ thống, việc giữ chìa khóa thông minh tránh xa cửa ra vào và cửa sổ phía ngoài hoặc sử dụng túi chắn tín hiệu phù hợp có thể hữu dụng.
Chủ xe cũng nên tránh kết nối xe với các thiết bị không rõ nguồn gốc, hoặc cho phép những người không đáng tin cậy truy cập vào cổng chẩn đoán.
Chuyên trang Motor1 cũng lưu ý người dùng không nên giả định rằng mọi sự cố điện tử đều đồng nghĩa là ôtô đã bị hack. Cảm biến bị hỏng, sự cố điện và lỗi phần mềm có thể gây ra các triệu chứng tương tự. Trong trường hợp nhận thấy những bất thường hoặc nghi ngờ có sự truy cập trái phép, tốt nhất nên liên hệ với nhà sản xuất hoặc kỹ thuật viên có chuyên môn để kiểm tra và tìm hướng xử lý.
Sách hay đọc trên xe
Chuyên mục Xe gửi tới độc giả những tựa sách hay với nhiều chủ đề hấp dẫn. Trên những chặng hành trình với những chiếc xe, không hiếm khi chúng ta có những khoảnh khắc nghỉ ngơi, thư giãn, và những trang sách là người bạn đồng hành lý thú.


